Siatris Elementor Forms
Outil Elementor: validation anti-pourriel des formulaires Elementor Pro et recherche des formulaires du site en admin.
Table des matières
Pourquoi un plugiciel pour les formulaires Elementor ?
Dès qu’un formulaire est publié en ligne, les spammeurs cherchent à l’utiliser pour envoyer des millions de messages courriels, ou pour tenter d’entrer dans le site en injectant du code malicieux, ou pour vous bombarder de messages avec des liens menant à des sites infectés.
Il est ESSENTIEL de mettre en place des mesures de sécurité pour empêcher ces actions, protéger votre site et la réputation de votre nom de domaine.
Le plugiciel Siatris Elementor Forms en résumé
- Crée une liste de tous les formulaires du site pour un accès rapide.
- Bloque l’utilisation des formulaires par les spammeurs.
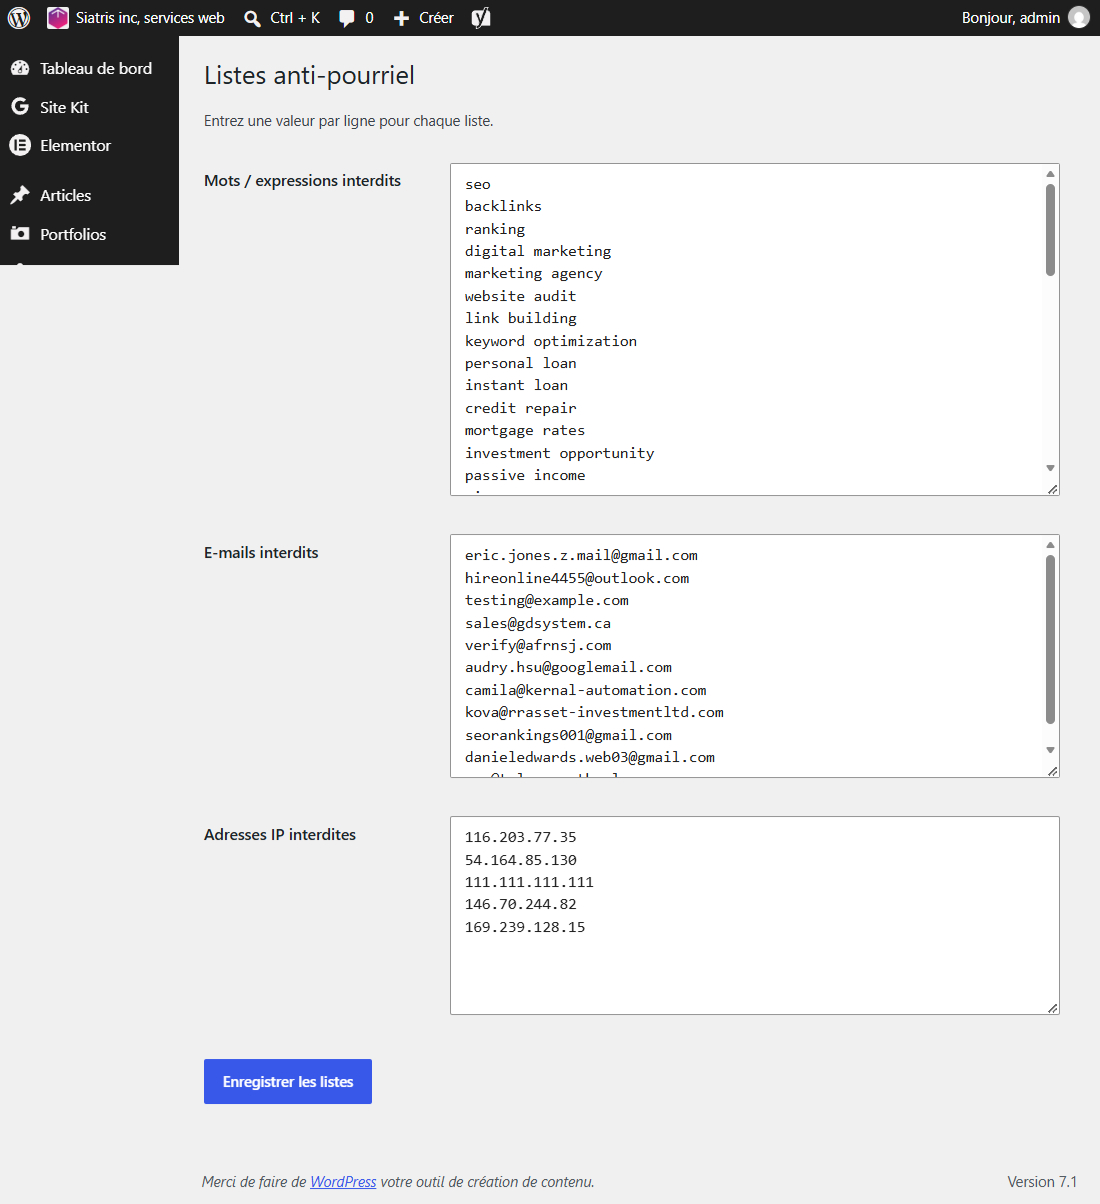
- Permet de paramétrer les adresses courriels, adresses IP et mots bannis.
- Enregistre les envois bloqués pour débogage et vérification.
- Ce plugiciel est disponible uniquement sur les sites web réalisés par Siatris inc. et/ou pour les clients actuels de Siatris inc.
Ce que le plugiciel fait :
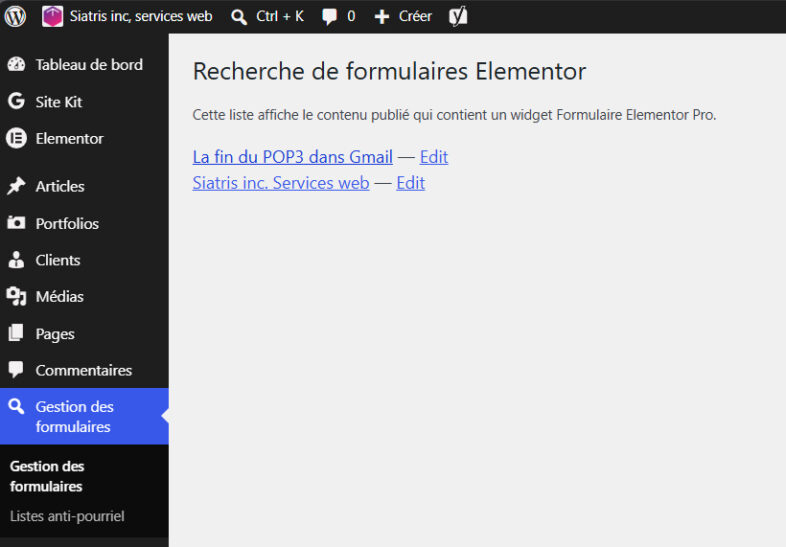
- Identifie toutes les pages ou tous les articles publiés contenant un widget de formulaire Elementor Pro et les répertorie sur une page dédiée de l’administration WordPress, avec un lien ouvrant la page contenant le formulaire dans un navigateur et un lien d’édition directe ouvrant le formulaire dans l’éditeur Elementor.
- Analyse chaque soumission de formulaire du site pour détecter les messages pourriels avant l’envoi, en évaluant les éléments suivants : adresses IP bannies, agents utilisateurs typiques des bots, visiteurs non canadiens, envois massifs (flooding), textes en caractères non latins, liens, mots interdits et adresses e-mail bannies.
- Permet de gérer les listes de mots, d’adresses courriel et d’adresses IP bannis depuis une page de paramètres dans l’admin WordPress (sans avoir à modifier le code).
- Consigne chaque envoi bloqué (à l’exclusion des soumissions légitimes) en indiquant la raison du blocage et l’adresse IP réelle du visiteur. Ceci permet d’obtenir des informations pour le débogage de formulaire, ou de récolter des informations sur les spammeurs (adresse IP, mots utilisés, courriel utilisé) afin de les ajouter à la liste.
Versions
2026-09-16
1.2.0
Mis auto creation du folder protégé, n’enregistre pas les courriels légitimes.
Installation
Téléchargez, installez et activez.
Paramètres : Ajouter ou modifier, s’il y a lieu, les ots bannis, courriels bannis et adresses IP bannies dans Listes anti-pourriel.
- Le dossiers siatris-elementor-forms-logs et le fichier journal seront auto-générés lors de la première tentative de spam.
- Pour y accéder : wp-content/uploads/siatris-elementor-forms-logs/
- À l’intérieur, le plugin crée automatiquement les éléments suivants lors du premier blocage de spam : .htaccess (interdiction d’accès), index.php (blocage de l’affichage du contenu du répertoire) et sef-spam.log (le fichier journal proprement dit).
Exemple de code dans le log :
					[2026-09-16 22:10:25] SPAM BLOCKED: Banned word detected
Array
(
    [ip] => 01.01.001.001
    [field_id] => details
    [value] => j'aimerais avoir du viagra
    [word] => viagra
)
Utilisation
Dans l’administration WordPress, dans la colonne de gauche, recherchez Gestion des formulaires
Listes anti-pourriel (les paramètres du plugiciel)
Fonctionnement
Le côté technique, réservé aux programmeurs
- Recherche de formulaires : utilise une `meta_query` (LIKE ‘% »widgetType »: »form »%’) directement dans `WP_Query` pour identifier le contenu pertinent via une requête de base de données unique et efficace ; la liste des résultats est ensuite mise en cache sous forme de « transient » (automatiquement invalidé lors de l’enregistrement, du déplacement vers la corbeille ou de la suppression d’une publication), évitant ainsi à la page d’administration de scanner l’intégralité du site à chaque chargement.
- Validation anti-spam : s’interface avec les actions natives d’Elementor Pro (`elementor_pro/forms/validation` et `…/validation/email`) ; chaque vérification est effectuée séquentiellement et la soumission est rejetée avec un message d’erreur spécifique dès qu’une règle est enfreinte.
- Résolution de l’IP visiteur : utilise `REMOTE_ADDR` par défaut ; l’en-tête `CF-Connecting-IP` n’est pris en compte que si l’adresse `REMOTE_ADDR` correspond réellement à l’une des plages d’IP « edge » publiées par Cloudflare (empêchant ainsi un spammeur de falsifier l’IP par simple manipulation des en-têtes de requête, que le site soit hébergé derrière Cloudflare ou non).
- Géolocalisation : détermine le pays du visiteur via ipwho.is (HTTPS, sans clé API) et met en cache le résultat par adresse IP pendant 24 heures pour limiter les appels externes ; bloque tout visiteur dont la localisation ne correspond pas au Canada.
- Limitation de fréquence (rate limiting) : utilise deux compteurs indépendants basés sur des « transients » — l’un par adresse IP, l’autre par empreinte (hash) du message soumis — afin de détecter aussi bien les tentatives de saturation (flooding) par un même visiteur que les spams identiques répétés provenant d’adresses IP changeantes. Paramétrable.
- Journalisation des soumissions bloquées : les données sont écrites uniquement dans un dossier protégé (`wp-content/uploads/siatris-elementor-forms-logs/`, sécurisé par des fichiers `.htaccess` et `index.php`) ; aucune soumission valide ou acceptée n’est jamais consignée, seuls les éléments effectivement bloqués et le motif du blocage sont enregistrés.
Vérification du fonctionnement
- Remplir un formulaire TEST : soumettez l’un des formulaires du site en incluant un mot banni (par ex. « Viagra »); vérifiez que le message d’erreur s’affiche et que la soumission n’est pas reçue par e-mail.
- Vérifiez la création du journal : assurez-vous que le fichier `wp-content/uploads/siatris-elementor-forms-logs/sef-spam.log` existe bien et contient l’entrée de test, avec votre véritable adresse IP.
- Vérifiez que le journal n’est pas accessible publiquement : essayez d’ouvrir `https://votresite.com/wp-content/uploads/siatris-elementor-forms-logs/sef-spam.log` dans un navigateur ; l’accès doit être bloqué (erreur 403).
- Remplir un formulaire TEST légitime (mots courants, sans liens) : vérifiez que rien n’est inscrit dans le journal ; seules les tentatives bloquées doivent y figurer.
- *Si un site client utilise Cloudflare, vérifiez que l’adresse IP enregistrée lors du blocage de test correspond à votre véritable adresse IP (et non à l’adresse IP de bordure de Cloudflare) ; cela confirme que la détection Cloudflare fonctionne correctement sur ce site.